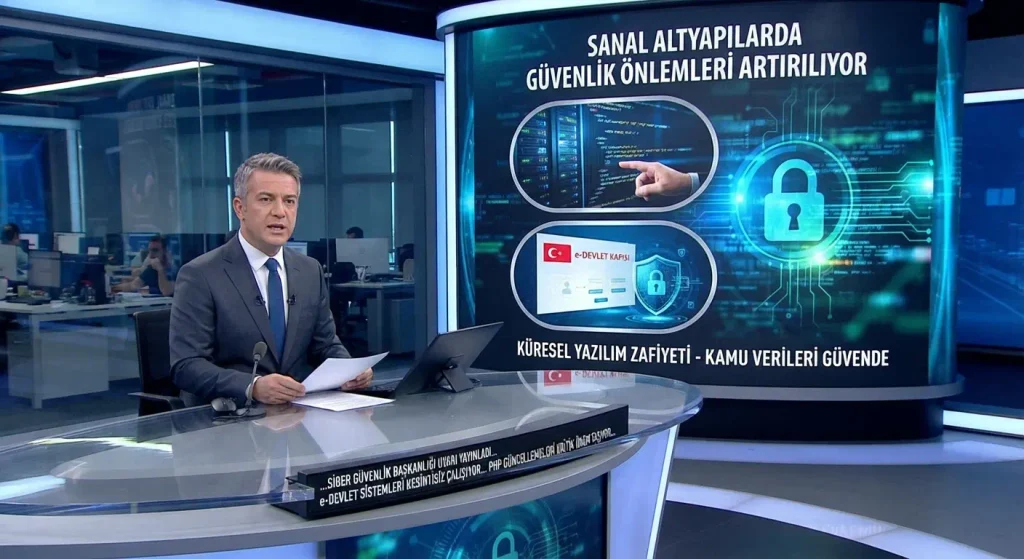
İyi günler sayın seyirciler, ana haber bülteni özetleriyle karşınızdayız. Dünya genelinde milyonlarca internet platformu ve kurumsal dijital ağın temel taşı olan yaygın yazılım altyapısında, sistemsel güvenliği tehdit eden son derece kritik iki adet zafiyet saptandı. Uluslararası siber güvenlik uzmanlarının “PHP2Shell” adı altında duyurduğu bu açıklar, kötü niyetli kişilerin herhangi bir kullanıcı adı veya şifre girişine ihtiyaç duymadan doğrudan savunmasız sunuculara uzaktan komut göndermesine zemin hazırlayabiliyor. Keşfedilen bu kritik durum dijital dünyada adeta bir siber deprem etkisi yaratırken, dünya çapındaki otoriteler tüm kurum ve kuruluşların sistemlerini acilen en güncel kararlı sürümlere yükseltmeleri gerektiği yönünde peş peşe acil güvenlik çağrıları yayınlıyor.
Küresel siber krizin Türkiye’deki yansımaları ve kamu veri ağlarının durumuyla ilgili en yetkili merci olan Siber Güvenlik Başkanlığı (SGB) tarafından çok kritik bir açıklama yapıldı. Ülkemizde 69 milyondan fazla aktif kullanıcıya hizmet sunan e-Devlet Kapısı altyapısında uzman ekiplerce derinlemesine teknik incelemeler ve siber güvenlik taramaları gerçekleştirildi. Yapılan bu titiz teknik çalışmalar ve 24 saat esasına dayalı siber takipler sonucunda, e-Devlet platformunun hizmet güvenliğini olumsuz yönde etkileyecek en ufak bir sistemsel sorun, sızma veya güvenlik açığı tespit edilmediği net bir dille ifade edildi.
Bültenimizin detaylarında aktaracağımız üzere, e-Devlet Kapısı’nın mimari yapısı gereği verilerin tek bir merkezde toplanmadığı, ilgili kamu kurumlarının kendi güvenli sistemleriyle şifreli bağlar kurulduğu aktarıldı. Bu çok katmanlı savunma felsefesi ve akıllı veri ağı sayesinde, vatandaşlarımızın kamu hizmetlerinden her an olduğu gibi güvenli, kararlı ve tamamen kesintisiz bir biçimde yararlanmaya devam ettiği bildirildi. Siber Olaylara Müdahale ekipleriyle tam koordinasyon içinde çalışan teknik birimler, ulusal dijital ağımızın güvenliğini korumak ve olası riskleri erken aşamada bertaraf etmek için sistemleri saniye saniye izlemeyi sürdürüyor. Haberimizin tüm teknik ayrıntıları ve alınması gereken kurumsal önlemler az sonra ana bültenimizde sizlerle olacak.
Dünya genelinde milyonlarca internet sitesinin ve kurumsal uygulamanın altyapısında kullanılan PHP yazılımında tespit edilen iki kritik güvenlik açığı, dijital sistemlerin güvenliğine ilişkin endişeleri artırdı. Belirli koşullarda saldırganların kullanıcı adı veya şifreye ihtiyaç duymadan sistemlerde uzaktan kod çalıştırmasına imkân tanıyabilen bu açıklar nedeniyle Türkiye’de de önleyici tedbirler devreye alındı. Gelişmelerin ardından vatandaşların en çok merak ettiği konulardan biri ise e-Devlet Kapısı’nın güvenlik durumu oldu.
PHP2Shell Açıkları Neden Bu Kadar Önemli?
PHP, internet sitelerinin ve çevrim içi uygulamaların çalışmasını sağlayan yaygın yazılım teknolojilerinden biri olarak öne çıkıyor. Özellikle dinamik sayfalar, kullanıcı işlemleri, veri tabanı bağlantıları ve çeşitli kurumsal hizmetlerde kullanılan bu altyapıda ortaya çıkan güvenlik sorunları, ilgili sistemlerin korunmasını önemli hâle getiriyor.
PHP2Shell adıyla gündeme gelen iki kritik güvenlik açığının belirli şartlar altında uzaktan kod çalıştırılmasına olanak tanıyabileceği değerlendiriliyor. Bu tür zafiyetler, saldırganların savunmasız bir uygulama üzerinden sistem kaynaklarına yetkisiz erişim sağlamasına ve uygulamanın sahip olduğu izinler kapsamında işlem gerçekleştirmesine neden olabilecek riskler taşıyor.
Tehlikenin boyutu, yalnızca bir internet sitesinin geçici olarak çalışmamasıyla sınırlı değil. Güvenlik açığından etkilenen sistemlerde kişisel verilerin gizliliği, kurumsal bilgilerin bütünlüğü ve dijital hizmetlerin kesintisiz sürdürülmesi de risk altına girebilir.
Bununla birlikte, PHP kullanan her internet sitesinin bu açıklardan etkilendiği veya söz konusu açıkların her sistemde mutlaka istismar edilebildiği anlamına gelmiyor. Riskin düzeyi; kullanılan yazılım sürümüne, uygulamanın yapılandırmasına ve mevcut güvenlik önlemlerine göre değişebiliyor.
Türkiye Genelinde Siber Güvenlik Taramaları Başlatıldı
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, PHP altyapısında tespit edilen kritik güvenlik açıklarına karşı ulusal ölçekte önleyici çalışmalar başlattı. Kamu kurumları başta olmak üzere Türkiye genelindeki bilişim sistemlerinde olası risklerin belirlenmesi amacıyla güvenlik taramalarının yürütüldüğü bildirildi.
Çalışmalar kapsamında ilgili kurum ve kuruluşlara gerekli tedbirleri almaları yönünde bildirimler iletildi. Siber Olaylara Müdahale Ekipleriyle koordinasyon içinde sürdürülen çalışmaların, güvenlik açıklarının erken aşamada belirlenmesini ve olası saldırıların etkilerinin sınırlandırılmasını amaçladığı belirtildi.
Kurumlara yapılan uyarılarda, internete açık bilişim altyapılarının kontrol edilmesi, etkilenen yazılım bileşenlerinin belirlenmesi ve üreticiler tarafından yayımlanan güvenlik güncellemelerinin uygulanması gerektiğine dikkat çekildi. Ayrıca sistem yöneticilerinin güncelliğini yitirmiş yazılımları gözden geçirmesi, gereksiz dış erişimleri sınırlandırması ve kritik hizmetlerde ek koruma önlemlerini değerlendirmesi önem taşıyor.
Bu adımlar, yalnızca kamu kurumları açısından değil, internet üzerinden hizmet sunan özel şirketler ve diğer kuruluşlar için de önem taşıyor. Çünkü güvenlik açıklarının bulunduğu bir sistemin internete açık olması, olası saldırılara karşı savunmasızlık riskini artırabiliyor.
e-Devlet Kapısı İçin Güvenlik Açıklaması Yapıldı
PHP açıklarının gündeme gelmesinin ardından gözler, milyonlarca vatandaşın kamu hizmetlerine erişmek için kullandığı e-Devlet Kapısı’na çevrildi. Siber Güvenlik Başkanlığı tarafından yapılan açıklamada, 69 milyondan fazla kullanıcıya hizmet veren platformda gerçekleştirilen incelemelerde güvenliği ve hizmet sürekliliğini olumsuz etkileyecek herhangi bir sorunun tespit edilmediği bildirildi.
Açıklamada, vatandaşların e-Devlet üzerinden sunulan kamu hizmetlerinden güvenli ve kesintisiz biçimde yararlanmaya devam ettiği belirtildi. Bu açıklama, PHP altyapısında tespit edilen güvenlik açıklarının otomatik olarak e-Devlet’in de etkilendiği anlamına gelmediğini ortaya koyan önemli bir ayrıntı olarak öne çıkıyor. Bir yazılım teknolojisinde güvenlik açığı bulunması ile belirli bir platformun bu açıktan etkilenmesi birbirinden farklı konular olarak değerlendiriliyor. vDolayısıyla vatandaşların, yalnızca PHP2Shell haberlerinin gündeme gelmesine dayanarak e-Devlet hesaplarının tehlikede olduğunu düşünmesi için açıklanmış bir bulgu bulunmuyor. Yetkili kurumun paylaştığı değerlendirme, yapılan kontroller sırasında platformun güvenliğini olumsuz etkileyecek bir soruna rastlanmadığı yönünde.
Öte yandan siber güvenlik alanında risklerin sürekli değişebildiği unutulmamalı. Bu nedenle sistemlerin düzenli olarak izlenmesi, yeni güvenlik açıklarının takip edilmesi ve gerekli koruma önlemlerinin güncel tutulması önemini koruyor.
e-Devlet Vatandaşların Bilgilerini Nasıl Koruyor?
e-Devlet Kapısı’nın çalışma yapısına ilişkin açıklamada, platformun vatandaşların bütün bilgilerini tek bir merkezde toplamak yerine ilgili kamu kurumlarının sistemleriyle güvenli bağlantılar kurarak hizmet sunduğuna dikkat çekildi.
Bu yapı, vatandaşların farklı kamu hizmetlerine tek bir dijital kapı üzerinden ulaşmasını sağlarken, hizmetlerin arka planında ilgili kurumların sistemlerinin kullanılmasına dayanıyor. Böylece farklı hizmetler için ayrı ayrı internet sitelerine erişme ihtiyacı azalıyor ve işlemler ortak bir platform üzerinden gerçekleştirilebiliyor.
Kişisel verilerin korunması ve hizmetlerin sürekliliğinin sağlanması amacıyla çok katmanlı güvenlik önlemlerinin uygulandığı da bildirildi. Sistemlerin günün her saati izlenmesi, düzenli güvenlik kontrollerinin gerçekleştirilmesi ve olası risklerin değerlendirilmesi bu yaklaşımın önemli parçaları arasında yer alıyor.
Ancak hiçbir dijital sistem için güvenlik risklerinin tamamen ortadan kalktığı sonucuna varılamaz. Yeni tehditler ortaya çıkabildiğinden güvenlik kontrollerinin devam etmesi ve tespit edilen sorunlara zamanında müdahale edilmesi gerekiyor.
Vatandaşların da e-Devlet hesaplarını korumak için şifrelerini başkalarıyla paylaşmaması, şüpheli mesajlardaki bağlantılara karşı dikkatli olması ve yalnızca resmî giriş adreslerini kullanması önem taşıyor.
Kurumlara Güncelleme ve Ek Güvenlik Önlemi Çağrısı
PHP güvenlik açıklarına ilişkin uyarılar, bilişim altyapılarının düzenli biçimde güncellenmesinin önemini bir kez daha gündeme getirdi. Güvenlik açığı bulunan bir yazılım bileşeninin uzun süre güncellenmeden kullanılması, saldırganların bilinen zafiyetlerden yararlanma ihtimalini artırabiliyor.
Bu nedenle sistem yöneticilerinin öncelikle kullandıkları PHP sürümünü ve uygulama bileşenlerini belirlemesi gerekiyor. Ardından ilgili güvenlik duyurularının incelenmesi, etkilenen bileşenlerin tespit edilmesi ve üretici tarafından önerilen güvenli sürümlere geçilmesi önem taşıyor.
Bunun yanında yönetim panelleri ve kritik servisler gibi hassas bileşenlere erişimin sınırlandırılması, güvenlik duvarı kurallarının gözden geçirilmesi ve ihtiyaç duyulmayan dış bağlantıların kapatılması da risklerin azaltılmasına katkı sağlayabiliyor.
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı’nın ilgili kurumlarla koordinasyon içinde yürüttüğü çalışmaların, olası tehditlerin erken tespit edilmesine ve dijital hizmetlerin güvenli biçimde devam etmesine yönelik olduğu bildirildi.
Sonuç olarak PHP2Shell açıkları, internet siteleri ve kurumsal uygulamalar açısından yakından takip edilmesi gereken bir güvenlik konusu olarak öne çıkıyor. e-Devlet Kapısı için yapılan açıklamada ise gerçekleştirilen incelemelerde hizmetlerin güvenliğini olumsuz etkileyecek bir sorun tespit edilmediği belirtildi. Önümüzdeki süreçte yazılım güncellemeleri, teknik kontroller ve kurumlar arası koordinasyon, dijital hizmetlerin güvenliğinin korunmasında belirleyici olmaya devam edecek.